
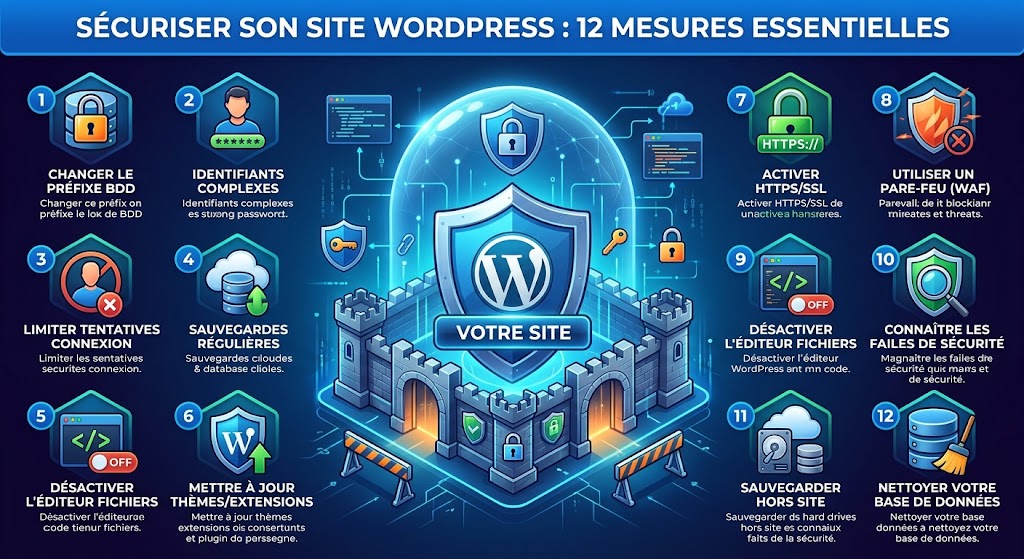
Sécuriser son site WordPress : 12 mesures essentielles
Parce qu’il fait fonctionner une très grande partie des sites internet dans le monde, WordPress est aussi une cible privilégiée des pirates. Pas parce qu’il serait mal sécurisé par nature, mais parce que beaucoup de sites ne sont pas entretenus : extensions obsolètes, mots de passe faibles, aucune sauvegarde.
La bonne nouvelle : quelques mesures simples suffisent à bloquer la grande majorité des attaques. Voici les douze essentielles.
Pourquoi votre site peut être attaqué (même petit)
Beaucoup de propriétaires de petits sites pensent qu’ils n’intéressent personne. En réalité, la plupart des attaques sont automatisées : des robots scannent des milliers de sites à la recherche de failles connues, sans se soucier de leur taille.
Objectifs des pirates :
- envoyer du spam depuis votre serveur ;
- injecter des liens ou des pages cachées pour leur propre référencement ;
- rediriger vos visiteurs vers des sites frauduleux ;
- voler des données (clients, e-mails, paiements) ;
- utiliser votre serveur pour d’autres attaques.
Les conséquences : site bloqué par Google avec un avertissement, perte de visiteurs et de référencement, perte de confiance de vos clients, et parfois obligations légales en cas de fuite de données personnelles.
Les 12 mesures essentielles
1. Tout mettre à jour, régulièrement
C’est la mesure la plus importante. Les mises à jour de WordPress, du thème et des extensions corrigent des failles de sécurité souvent connues publiquement, et donc exploitées rapidement.
- Activez les mises à jour automatiques pour les versions mineures de WordPress.
- Vérifiez les mises à jour au moins chaque semaine.
- Faites une sauvegarde avant les mises à jour importantes.
2. Des mots de passe solides et uniques
Pour l’administration, l’hébergement, la base de données et l’accès FTP : des mots de passe longs, uniques, générés et stockés dans un gestionnaire de mots de passe.
3. Un identifiant autre que « admin »
C’est le premier identifiant testé par les robots. Si votre compte s’appelle encore « admin », créez un nouvel administrateur avec un autre identifiant, transférez-lui les contenus, puis supprimez l’ancien.
4. La double authentification
Même si un mot de passe est volé, la double authentification (code sur votre téléphone ou clé de sécurité) empêche la connexion. Activez-la pour tous les comptes administrateurs.
5. Limiter les tentatives de connexion
Une extension de sécurité bloque les adresses qui multiplient les tentatives de connexion, ce qui neutralise les attaques par force brute.
6. Des sauvegardes automatiques et externes
Une sauvegarde ne protège pas de l’attaque, mais elle vous permet de repartir rapidement. Elle doit être :
- automatique (quotidienne pour un site actif) ;
- stockée en dehors de votre hébergement (cloud) ;
- complète (fichiers et base de données) ;
- testée : une sauvegarde qu’on n’a jamais restaurée est une sauvegarde dont on ignore si elle fonctionne.
7. Un pare-feu applicatif
Une extension de sécurité reconnue (comme Wordfence ou Solid Security) ou un pare-feu fourni par votre hébergeur filtre le trafic malveillant avant qu’il n’atteigne votre site.
8. Supprimer ce qui ne sert pas
Chaque extension ou thème installé est une porte potentielle, même désactivé. Supprimez complètement les extensions et thèmes inutilisés, en gardant seulement un thème par défaut de secours.
9. N’installer que des extensions fiables
Téléchargez uniquement depuis le répertoire officiel WordPress ou le site de l’éditeur. N’installez jamais de versions piratées (« nulled ») d’extensions ou de thèmes payants : elles contiennent très souvent du code malveillant.
10. Limiter les droits des utilisateurs
Chaque utilisateur ne doit avoir que les droits dont il a besoin : rôle « Rédacteur » ou « Auteur » pour un rédacteur, pas « Administrateur ». Supprimez les comptes des anciens collaborateurs et prestataires.
11. Le HTTPS partout
Un certificat SSL (le cadenas dans le navigateur) chiffre les échanges entre vos visiteurs et votre site, notamment les mots de passe et les données des formulaires. Il est généralement fourni gratuitement par l’hébergeur.
12. Un hébergeur sérieux
Un bon hébergeur maintient ses serveurs à jour, isole les sites entre eux, propose des sauvegardes, un pare-feu et une analyse anti-malware. C’est la fondation de votre sécurité.
Pour aller plus loin
Si vous êtes à l’aise techniquement, ou avec l’aide d’un professionnel :
- désactiver l’édition des fichiers depuis l’administration ;
- protéger les fichiers sensibles (comme le fichier de configuration) ;
- modifier le préfixe des tables de la base de données à l’installation ;
- désactiver XML-RPC si vous ne l’utilisez pas ;
- mettre en place une surveillance de l’intégrité des fichiers et des alertes.
Votre site a été piraté : que faire ?
Signes possibles : redirections vers des sites inconnus, pages ou liens que vous n’avez pas créés, avertissement de Google, comptes administrateurs inconnus, site très lent, hébergeur qui suspend le site.
- Ne paniquez pas et prévenez votre hébergeur, qui peut vous aider et a parfois déjà identifié le problème.
- Changez tous les mots de passe : WordPress, hébergement, FTP, base de données.
- Restaurez une sauvegarde saine, antérieure au piratage, si vous en avez une.
- Analysez et nettoyez le site avec une extension de sécurité ou un professionnel.
- Mettez tout à jour et supprimez les extensions inutiles ou suspectes.
- Identifiez la faille pour éviter une nouvelle attaque.
- Demandez un nouvel examen à Google via Search Console si votre site a été signalé.
- En cas de fuite de données personnelles, renseignez-vous sur vos obligations de notification auprès de la CNIL.
La checklist de sécurité
- WordPress, thème et extensions à jour
- Mots de passe longs et uniques
- Aucun compte nommé « admin »
- Double authentification activée
- Tentatives de connexion limitées
- Sauvegardes automatiques externes, testées
- Pare-feu actif
- Extensions et thèmes inutilisés supprimés
- Aucune extension piratée
- Droits des utilisateurs vérifiés
- HTTPS actif
- Hébergeur fiable
Questions fréquentes
WordPress est-il moins sûr que les autres solutions ?
Non. Le cœur de WordPress est régulièrement audité et mis à jour. La plupart des piratages viennent d’extensions obsolètes, de mots de passe faibles ou d’un manque de maintenance.
Une extension de sécurité suffit-elle ?
Elle aide beaucoup, mais elle ne remplace pas les mises à jour, les bons mots de passe et les sauvegardes.
Combien de temps par mois pour la sécurité ?
Une fois la configuration faite, quelques minutes par semaine pour les mises à jour et un contrôle mensuel des sauvegardes suffisent.
Conclusion
La sécurité d’un site WordPress repose sur des habitudes simples : tout mettre à jour, protéger les accès, sauvegarder à l’extérieur et ne garder que l’essentiel. Prenez une heure aujourd’hui pour passer la checklist, et votre site sera mieux protégé que la grande majorité des sites.
Vous préférez déléguer ? Websia s’occupe de l’installation sécurisée et de la maintenance de votre site WordPress. Contactez-nous.
Infos Plus à Savoir :
👉👉Comment générer des sources de revenu ? 🚀💰
Des entrepreneurs à succès :
Créez votre site web en cliquant sur le lien: https://link.amazon/B02OupMXw
👉👉 Commander mon E-book 👇👇👇👇👇 Entreprendre avec “Je Suis “(Dieu)
https://www.asprad.com/entreprendre-avec-je-suis-dieu/
👉👉 Mon deuxième E-Book : Libre Financièrement dès Aujourd’hui
https://www.asprad.com/libre-financierement-des-aujourdhui/
Les Livres recommandés :
Autoroute du millionnaire de MJ Demarco :
Réfléchissez et devenez Riche de Napoleon Hill :
Comment se faire des amis de Dale Carnegie :
👉👉 Calvin Klein Underwear caleçons ajustés pour hommes lot de 3
👉 180cm Trepied Smartphone & Perche a Selfie, Trepied
👉👉 Blukar Lampe Frontale Rechargeable 2 Pack 2000L Super
👉GRIFEMA GA1201-12 Antivol de vélo avec 3 clés, 120 cm
👉LA MACHINE À CLICS: 1 LIEN PENDANT 1 AN (12 FOIS)
https://1tpe.net/go.php?dat=b25hbGV4LnBhZ2UuMTM=&tk=
https://1tpe.net/go.php?dat=b25hbGV4Lm5laWxtYTc4OS43&tk=
👉Dressez Votre Chien en 15 Minutes par jour
https://1tpe.net/go.php?dat=b25hbGV4Lm5lb2FpZC4z&tk=
https://1tpe.net/go.php?dat=b25hbGV4Lmxpc2FvbGl2LjE=&tk=
https://1tpe.net/go.php?dat=b25hbGV4Lm5lb2FpZC40&tk=
https://1tpe.net/go.php?dat=b25hbGV4Lm1lZGlhdW5saWtlLjU=&tk=
https://1tpe.net/go.php?dat=b25hbGV4LmFkdmlzaW9uLjE0&tk=
Contact Pro : contact@onalex.fr
👇👇👇 Le matériel pour Youtubeurs en France 👇👇👇
CAMERA
👉CAméra Sony ZV-1 II : https://link.amazon/B022gGd0y
👉Logitech HD PRO C920 : https://link.amazon/B0ilaZrjU
👉Canon EOS 700D : https://link.amazon/B06xNu8hv
👉Canon G7X : https://link.amazon/B048h9eN1
👉SON Objectif : https://link.amazon/B0bv4fHIs
MICRO CRAVATE
BOya BY-M1 : https://link.amazon/B00gYOW1x
Audio-technica atr 3350 : https://link.amazon/A03uEQg0L
0 commentaires